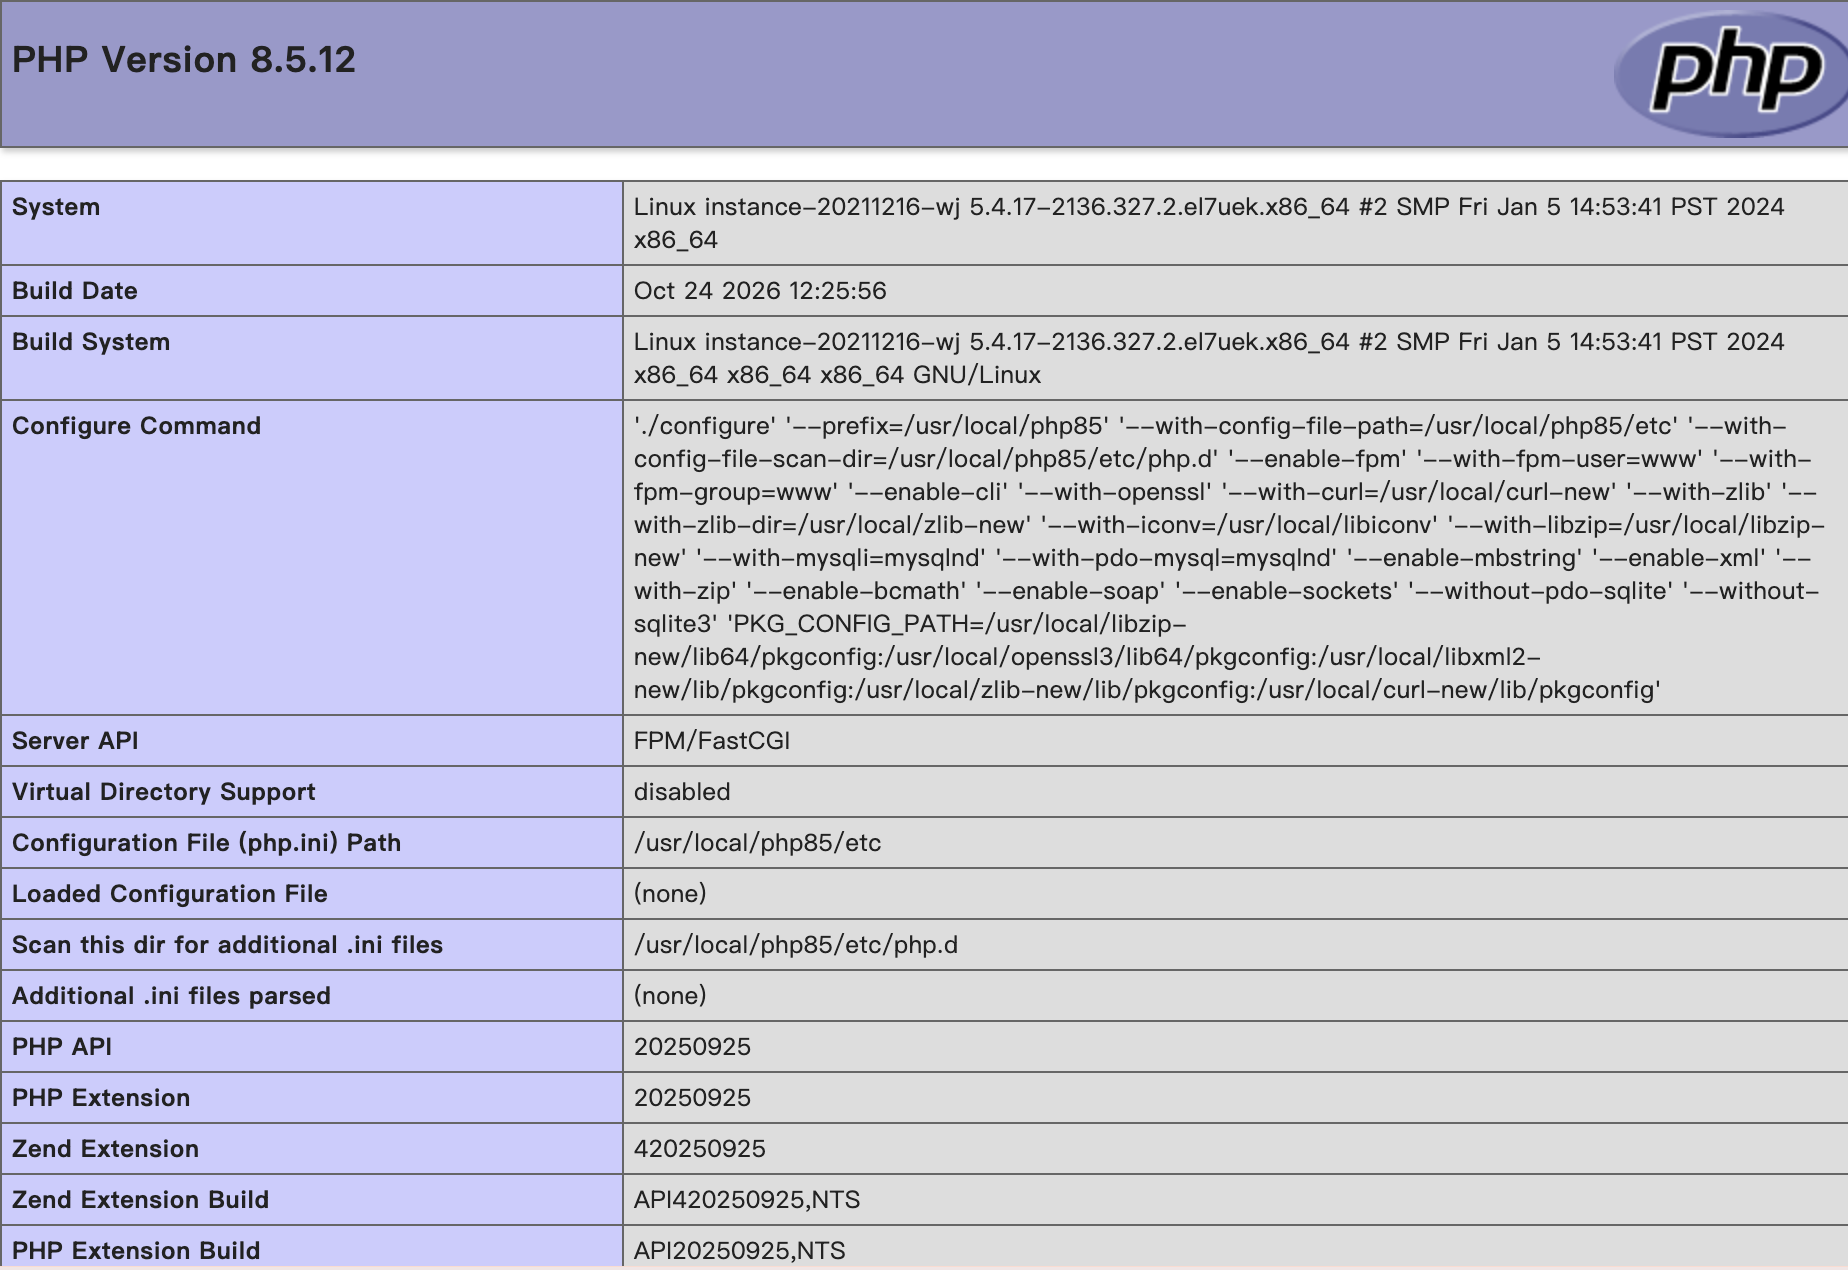
一次被安全漏洞逼出来的“极限升级”。PHP2Shell(CVE-2026-109618/109619)以 CVSS 9.2、未授权 RCE 的威胁横扫 PHP 全场景,而目标节点是 Oracle Linux 7.9——一个 GCC 4.8.5、OpenSSL 1.0.2k、libxml2 2.9.1、zlib 1.2.7 的老旧系统,系统库版本全线低于 PHP 8.5 的最低要求。作者没有选择覆盖系统库,而是将 libxml2、OpenSSL 3.x、zlib、curl、libiconv、libzip 逐个源码编译…